
A Call of Dutyban a csalást nemcsak egy-egy csaló fiók, hanem a programokat fejlesztő és árusító hálózat, a pótfiókok és a kitiltáskerülő szolgáltatások tartják fenn. A #TeamRICOCHET ezért az észlelést, a fiók- és PC-védelmet, a vizsgálatokat és a jogi fellépést együtt alkalmazza.
A Call of Duty Blog által idézett, 2026. februári Intorqa-becslés 15 játékban évi körülbelül 3,5 milliárd dollárra teszi a csalóprogram-előfizetések piacát. Ha a fiókeladást, a rangnövelést és a hardverazonosító-hamisítást is beleszámítják, a tágabb ökoszisztéma becsült éves értéke elérheti a 8,5 milliárd dollárt. Ez iparági becslés, nem a Call of Duty önálló piaci értéke.
Hogyan épül fel a csalóprogramok piaca?
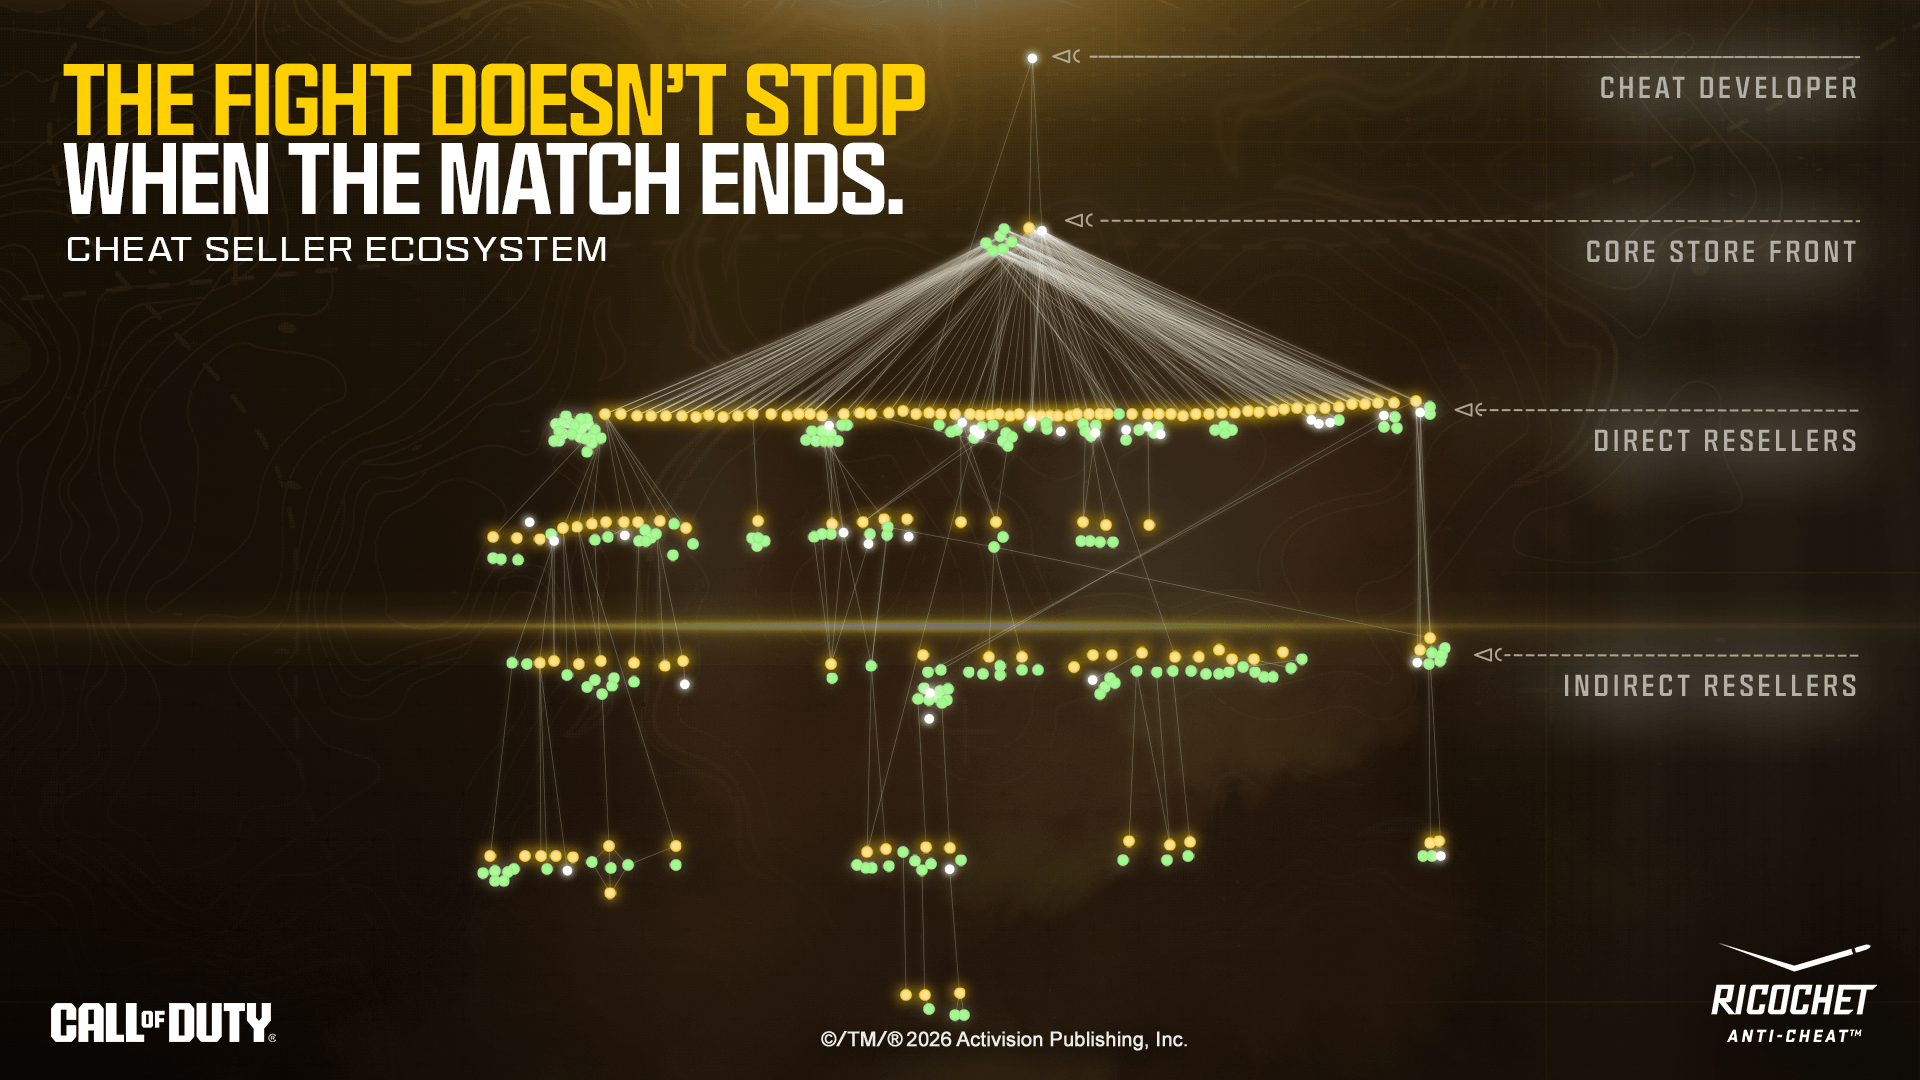
A piac csúcsán a csalóprogramok fejlesztői állnak. Egy részük közvetlenül értékesít, sokan azonban viszonteladókon és ügyfélszolgálatokon keresztül rejtik el a saját szerepüket. Az elsődleges szolgáltatók ezután közvetlenül adnak el a játékosoknak, vagy további értékesítőket látnak el, akik újabb közösségeken és webáruházakon keresztül terjesztik a programokat.
A #TeamRICOCHET közlése szerint több száz ilyen értékesítőt követnek. A csapat technikai és jogi fellépéssel több mint 375 viszonteladói műveletet zavart meg, több mint 80 felszólítást küldött a jogsértő tevékenység beszüntetésére, és 31 elsődleges csalóprogram-szolgáltató leállításához járult hozzá.
Melyik három terület tartja életben a csalást?
A RICOCHET Anti-Cheat a csalóprogramok, a csalók által használt fiókok és a kitiltás megkerülésére szolgáló eszközök ellen próbál fellépni. A három terület összekapcsolódik: ha az egyik nehezebben hozzáférhetővé válik, a piac a másik kettővel próbálja pótolni a kiesést.
Csalóprogramok és külső eszközök
A játékosok leggyakrabban az aimbottal (automatikus célzás) és a wallhackkel (az ellenfelek falon át történő észlelése) találkoznak. A kínálatban emellett agresszív, feltűnő csalóprogramok, feloldóeszközök, DMA-alapú hardverek és a játékbeli irányítást módosító külső eszközök is vannak, például Cronus, XIM és Titan termékek.
Az eladók heti vagy havi előfizetést és prémium csomagokat kínálnak. A „privát”, „egyedi” vagy „exkluzív” jelzők ellenére több viszonteladó gyakran ugyanazt a programot adja el más néven. A RICOCHET technikai észlelésekkel keresi a játékhoz jogosulatlanul kapcsolódó szoftvereket, viselkedéselemző rendszerei pedig hosszabb időn át vizsgálják az automatizált segítségre utaló játékmeneti mintákat.
Fiókok és fiókbiztonság
A kitiltott fiókok pótlása külön piacot teremtett: lopott, régebbi, Ranked Playre előkészített fiókokat és pénzért végzett rangnövelést is kínálnak. A Consumer Financial Protection Bureau által idézett, 10 000 játékost vizsgáló kutatásban minden harmadik válaszadó arról számolt be, hogy az előző két évben feltörték a játékfiókját.
A #TeamRICOCHET szerint a kétlépcsős azonosítás segít megvédeni a fiókokat, és csökkenti a csalók által újra felhasználható vagy ellopott fiókok kínálatát. PC-n a TPM 2.0, a Secure Boot és a Remote Attestation ellenőrzése a rendszer megbízhatóságának igazolására szolgálhat a meccsek előtt.
Kitiltáskerülés
A hardverazonosító-hamisítók (spoofer) és más kitiltáskerülő szolgáltatások azt célozzák, hogy az eltiltott játékosok újra beléphessenek a játékba. A fejlesztők az észlelések és biztonsági követelmények frissítésével próbálják nehezíteni ezt; a bejegyzés a Microsoft Azure Attestationt is az alkalmazott védelmi megoldások között említi. A #TeamRICOCHET közlése szerint 2026 augusztusában több mint 70 000 új hardveres kitiltást adtak ki.
Miért tűnhet úgy, hogy folyton új csalóprogramok jelennek meg?
A különböző márkanevek mögött sokszor ugyanaz a termék áll. A viszonteladók újracsomagolhatják, módosíthatják vagy akár el is lophatják a forráskódot, így a már észlelt program más néven térhet vissza. A #TeamRICOCHET szerint ez a megtévesztő változatosság megnehezíti a kitiltásokról szóló tájékozódást, és innovációnak tüntet fel egyszerű újracsomagolást.
A viszonteladói hálózatok a csalások mellett a vásárlókat célzó átveréseknek is teret adnak. Egyes szolgáltatók a pénz beszedése után eltűnnek, vagy jogi fellépésre hivatkozva bezárnak, majd más néven újraindulnak. A csalóprogramok elérhetetlensége ezért a RICOCHET szerint nem mindig véletlen leállás: a technikai vagy jogi nyomás is állhat mögötte.
Milyen személyes és biztonsági kockázattal járhat a csalóprogramok használata?
A #TeamRICOCHET arra is figyelmeztet, hogy a csalóprogramok vásárlói nemcsak pénzt kockáztatnak. A zárt fórumokhoz vagy letöltésekhez kért fiókellenőrzés során az üzemeltetők hozzáférhetnek a valódi IP-címhez, a kapcsolt Discord-fiókhoz, a hardveradatokhoz, az e-mail-címhez és a fizetési adatokhoz. Egyes szolgáltatók még fényképes igazolványt is kérnek, a programok pedig kártékony szoftvert tartalmazhatnak.
Mennyibe kerül a csalás fenntartása?
A Call of Duty Blogban ismertetett becslés szerint egy csalóprogram-előfizetés havonta átlagosan körülbelül 40 dollárba kerülhet, a drágább csomagok ára pedig meghaladhatja a 100 dollárt. A spooferek további ismétlődő díjat jelenthetnek, a DMA-alapú hardverek pedig még tovább növelik a költséget. Egy játékos így évente akár 1 000 dollárnál is többet költhet arra, hogy hozzáférjen a csalóprogramokhoz és visszatérjen a kitiltások után.
A RICOCHET álláspontja szerint a technikai védelem, a fiókbiztonság és a jogi fellépés együtt emeli a csalás pénzügyi és működési költségét. A kitiltás ráadásul a csalásra elköltött pénzt is értéktelenné teheti, miközben a játékhoz való hozzáférés nem garantált.
Kommentek
Csatlakozz a beszélgetéshez.
A kommenteléshez jelentkezz be Discorddal. A hozzászólás a Discord-fiókod megjelenített nevével jelenik meg.
Még nincs hozzászólás. Légy te az első, aki megosztja a véleményét.